Tietoturva käytännössä
Tietoturva ei ole projekti vaan jatkuvaa ylläpitoa. Kerromme, mitä teemme asiakkaidemme ympäristöissä ja miksi: riskiarvioinnista kontrolleihin ja poikkeamiin.
Riskiarvioinnin runko
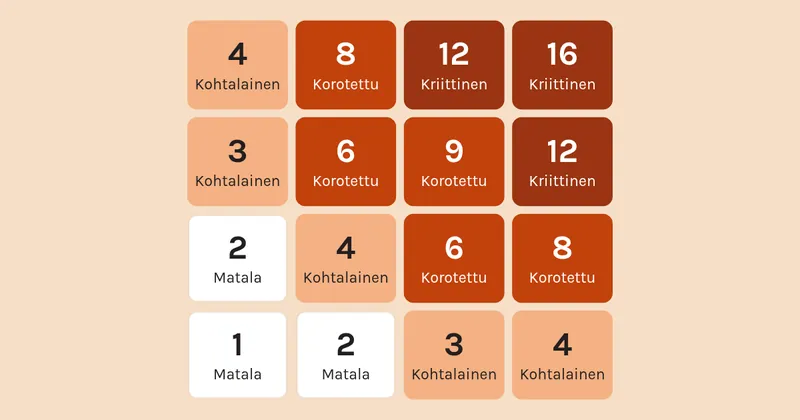
Ladattava riskilista, 4x4-matriisi ja riskikortti (Word).
Tietoturvapolitiikan runko
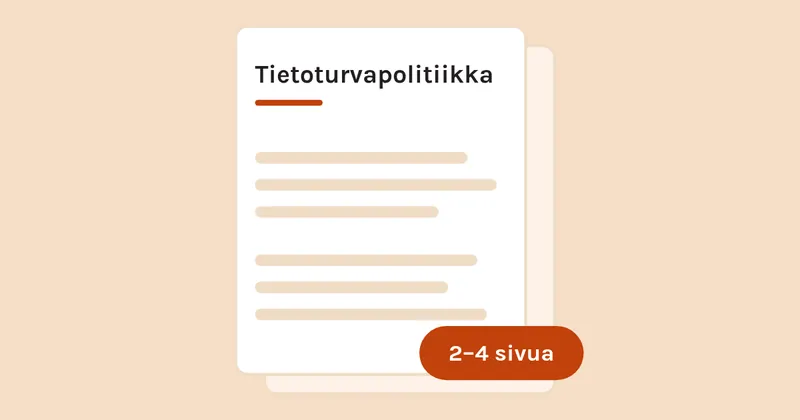
Ladattava 2–4-sivuinen politiikkamalli (PDF).
Artikkelit
Tietoturva käytännössä Tietoturvasarja · osa 1
Pk-yrityksen tietoturva alkaa riskiarvioinnista
Pk-yrityksen tietoturva alkaa riskiarvioinnista, ei työkaluostoksista. Kymmenkunta riskiä, 4x4-matriisi ja riskikortti – ladattava malli mukana.
Tietoturva käytännössä Tietoturvasarja · osa 2
Yrityksen tietoturvapolitiikka: mitä pieni yritys oikeasti tarvitsee paperille – ja mitä ei
Pk-yrityksen tietoturvapolitiikka on 2–4 sivua, ei 40. Mitä siihen kirjataan, mitä ei, ja miten se kytkeytyy toteutukseen. Ladattava malli mukana.
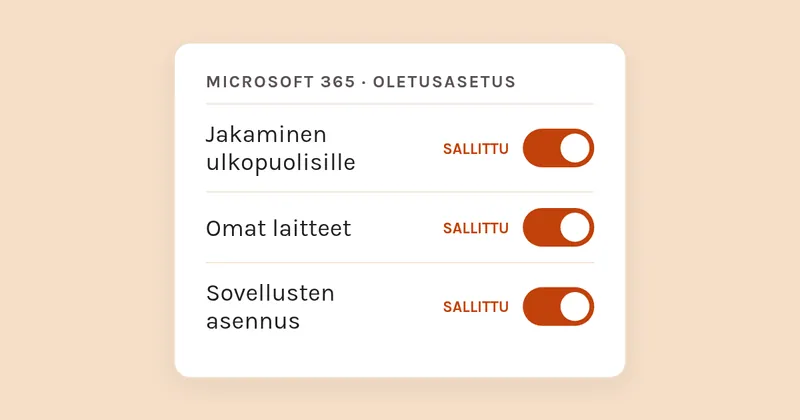
Microsoft 365 on oletuksena avoin — tarkoituksella
Microsoft 365 -ympäristön oletusasetukset eivät ole yrityksen kannalta turvalliset. Miksi pienikin yritys on kiinnostava kohde, ja mikä on se yksi toimenpide, joka estää valtaosan hyökkäyksistä.
Tiedätkö mitä tapahtuu, kun työntekijäsi klikkaa ”Kirjaudu Microsoftilla” — ja mitä se voi maksaa yrityksellesi?
Tiedätkö mitä oikeuksia kolmannen osapuolen sovellukset pyytävät? Hallitsemattomat käyttöoikeudet ovat yksi helpoimmin väärinkäytetyistä tietoturva-aukoista Microsoft 365 -ympäristöissä.
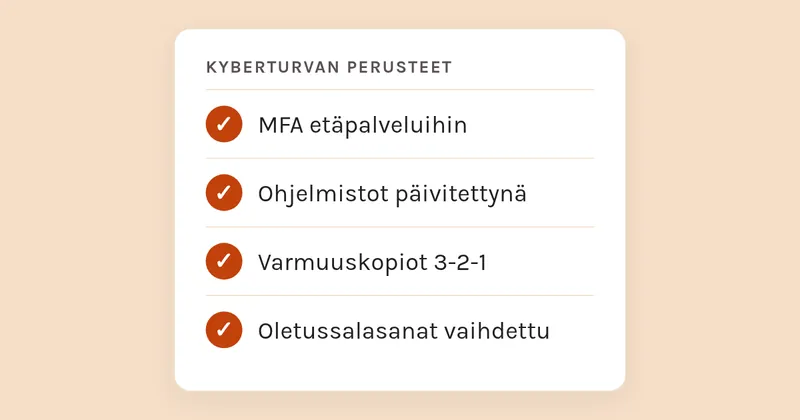
Tehosta yrityksesi sietokykyä kyberuhkia vastaan
ENISA ja CERT-EU ovat julkaisseet ytimekkään listan kyberturvallisuuden parhaista käytänteistä. Samoja käytänteitä Hilla IT seuraa ja toteuttaa asiakkailleen — 13 kohtaa MFA:sta verkon segmentointiin.
Hallitse arkaluonteista tietoa Data Loss Preventionilla
Tietoturva M365-ympäristössä -sarjan toinen osa. DLP havaitsee arkaluonteisen tiedon ja reagoi siihen automaattisesti — huomautuksesta lähetyksen estoon ja automaattiseen salaukseen.
Tietoturvaa Office-dokumenteille ja sähköposteille Azure Information Protectionilla
Tietoturva M365-ympäristössä -sarjan ensimmäinen osa. AIP:lla loppukäyttäjä salaa tiedostoja helposti, ja suojaus pysyy tiedostossa vaikka se päätyisi organisaation ulkopuolelle.
Haluatteko keskustella aiheesta?
Kertokaa nykytilanteestanne, niin katsotaan yhdessä mitä kannattaa tehdä.