Hallitse arkaluonteista tietoa Data Loss Preventionilla
Tietoturva M365-ympäristössä -blogisarjan toisessa osassa käsittelen Data Loss Prevention -tekniikkaa. Toisin kuin nimestä voisi päätellä, kyseessä ei ole varmuuskopiointisovellus. Sen sijaan Data Loss Preventionia eli DLP:tä käytetään arkaluontoisen tiedon havaitsemiseen ja siihen reagoimiseen automatisoidusti M365-ympäristössä.
Organisaatio voi määritellä joustavasti itse, mitä tietoa pidetään arkaluonteisena. DLP määritetään ennalta etsimään haluttuja teksti- tai numero-osuuksia. Omien määritysten lisäksi toiminto tarjoaa joitain valmiiksi määritettyjä vaihtoehtoja: DLP osaa etsiä myös suomalaisia henkilötunnuksia tai maksukorttitietoja.
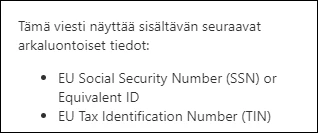
Automaattisia reagointivaihtoehtoja on monipuolisesti. Käyttäjälle voidaan huomauttaa asiasta siinä sovelluksessa, jossa arkaluonteista tietoa käsitellään. Huomauttamisen lisäksi on järeämpiäkin vaihtoehtoja: käyttäjää voidaan estää lähettämästä sähköpostiviestiä, joka sisältää arkaluonteista tietoa. Kolmas vaihtoehto on lisätä tietoon automaattisesti niin kutsuttu AIP-tunniste (nykyään sensitivity label), johon voi liittyä esimerkiksi salaus ja tiettyyn käyttäjäryhmään rajattu lukuoikeus.
Kaikilla edellä mainituilla keinoilla voidaan varmistaa, ettei käyttäjä tietämättään riko yrityksen tietoturvalinjauksia. Mikäli jossain tilanteessa säännön rikkominen kuitenkin tulee kyseeseen, siihen voidaan antaa mahdollisuus. Samassa yhteydessä on mahdollista pyytää toimelle peruste, joka tallennetaan lokitietoihin.
DLP toimii sähköpostissa, Teamsissa, OneDrivessa ja SharePointissa. Lisäksi Office-ohjelmat tukevat ominaisuutta saumattomasti — erillisiä ohjelmia ei vaadita.
Pähkinänkuoressa Data Loss Prevention on tehokas tapa valvoa ja suojata arkaluonteisen tiedon käyttöä M365-ympäristössä. Samalla varmistetaan käyttäjien tietoisuus siitä, mitä tietoja organisaatio hyväksyy jaettavan.


